France : Paris accuse l’Iran d’avoir orchestré des cyberattaques contre les réfrigérateurs de centaines de supermarchés
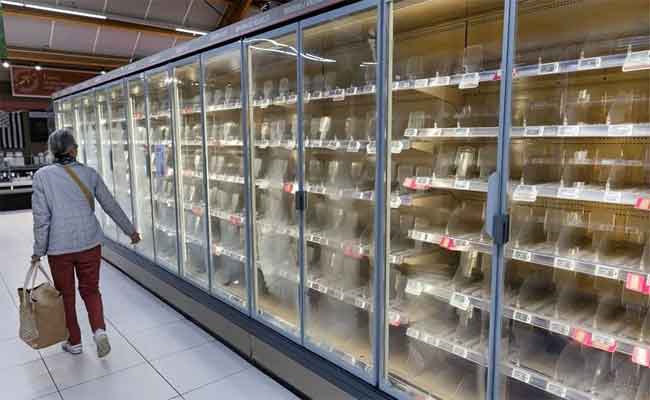
La France a officiellement mis en cause l’Iran dans une série de cyberattaques inédites ayant visé les systèmes de réfrigération de centaines de supermarchés sur son territoire. Paris attribue ces opérations au Corps des gardiens de la révolution islamique (CGRI), accusé d’avoir pris le contrôle à distance des installations frigorifiques afin de provoquer une hausse brutale des températures et la destruction de tonnes de produits alimentaires. Une accusation qui ouvre un nouveau front dans les tensions entre Paris et Téhéran, désormais étendues au domaine de la cyberguerre.
Le ministre français des Affaires étrangères, Jean-Noël Barrot, a dénoncé une attaque « sans précédent tant par son ampleur que par son niveau d’agression ». Il a estimé que cette opération constituait la première cyberattaque de grande envergure visant à saboter directement le territoire national français, tout en représentant une atteinte grave aux intérêts du pays et à la sécurité de sa population. Paris a également annoncé la convocation de l’ambassadeur iranien afin de lui notifier une protestation officielle contre ces agissements présumés.
Le chef de la diplomatie française a prévenu que son pays prendrait toutes les mesures nécessaires et proportionnées pour répondre à cette opération et empêcher sa répétition. De son côté, le parquet de Paris a annoncé l’ouverture d’une enquête visant le responsable d’une unité cyberoffensive liée aux Gardiens de la révolution, ainsi que deux de ses adjoints. La procureure de Paris, Laure Beccuau, a identifié cette structure sous le nom de Shahid Kaveh, présentée comme affiliée au centre électronique et cybernétique du CGRI. Ce groupe de pirates informatiques est soupçonné d’entretenir des liens directs avec les autorités iraniennes.
Les premières intrusions remontent au 11 octobre. Des pirates ont alors réussi à prendre le contrôle du logiciel chargé de réguler la température des installations frigorifiques utilisées par plusieurs grandes enseignes de distribution. Plus de 100 magasins de la Coopérative U et environ 180 points de vente Intermarché et Netto ont été touchés. Dans certains établissements, les températures des équipements auraient atteint jusqu’à 50 degrés Celsius durant la nuit, provoquant la détérioration de quantités importantes de produits frais et surgelés.
L’attaque ne s’est pas limitée à ces deux enseignes. Carrefour, Monoprix et E.Leclerc ont également été concernés. Les intrusions visaient un logiciel développé par l’entreprise danoise Danfoss, qui permet aux distributeurs de surveiller et de piloter à distance leurs équipements frigorifiques. Cette dépendance aux systèmes connectés a ainsi exposé des infrastructures commerciales ordinaires à des opérations de sabotage informatique susceptibles d’entraîner des pertes matérielles considérables.
Une deuxième vague d’attaques a ensuite touché plus de 100 magasins dans plusieurs pays européens. La Belgique et le Luxembourg ont été particulièrement concernés, tandis que des incidents ont également été signalés en Suède, en Irlande, aux Pays-Bas, en Estonie et en Finlande. Le rapprochement entre ces opérations et les attaques enregistrées en France reste toutefois à établir.
L’affaire intervient dans un climat de fortes tensions géopolitiques. Ces dernières semaines, plusieurs responsables politiques et commentateurs iraniens ont évoqué la possibilité d’élargir les représailles de Téhéran au-delà du Moyen-Orient dans l’hypothèse d’une reprise de la guerre déclenchée cette année par les États-Unis et Israël. Si l’implication du CGRI était confirmée, ces cyberattaques pourraient s’inscrire dans une stratégie de pression dépassant les confrontations militaires traditionnelles. Les autorités françaises n’ont cependant pas établi publiquement de lien direct entre les opérations contre les supermarchés et une éventuelle stratégie de représailles iranienne.
Téhéran n’a pas officiellement répondu aux accusations françaises. Certains médias iraniens les ont néanmoins rejetées, les qualifiant de dénuées de fondement. Deux groupes de pirates informatiques proches de la Russie ont également revendiqué les attaques, mais leurs déclarations n’ont pas convaincu les spécialistes.
Paris n’a, pour sa part, pas détaillé les éléments techniques ayant conduit à désigner l’Iran. L’identification des auteurs d’une cyberattaque demeure particulièrement complexe, les groupes responsables étant capables de masquer leur localisation et de brouiller les pistes numériques.
Cette affaire soulève désormais une question plus large sur la vulnérabilité des infrastructures civiles face aux opérations informatiques. Après les supermarchés français et plusieurs distributeurs européens, des dysfonctionnements inexpliqués de réfrigérateurs sur des bases militaires américaines, signalés en août, font également l’objet d’investigations pour déterminer s’ils résultent d’une cyberattaque délibérée. Les soupçons visant l’Iran placent ainsi les systèmes informatiques qui régissent des équipements du quotidien au cœur d’un affrontement géopolitique dont les conséquences pourraient dépasser largement le secteur de la distribution alimentaire.